Розбираємося, чому програма ламається, і виправляємо причину.
Беремо сайт чи програму, яка вже у вас є: перевіряємо код, знаходимо причину збою й виправляємо. Беремося і за проєкти, які покинув попередній підрядник.
Від скарги до причини
Фраза «іноді не приходять заявки» ще не описує збій. Спершу ми робимо збій відтворюваним, тобто таким, який можна повторити за кроками.
- Збираємо факти. Коли сталося, у кого, на якому пристрої, що саме людина бачила. Знімок екрана чи запис допомагає більше за довгий опис.
- Відтворюємо. Повторюємо збій на копії системи, а не на живому сайті. Поки збій не відтворено, будь-яке виправлення лише здогадка.
- Шукаємо причину. Журнали сервера, код, дані. Причина часто лежить далеко від місця, де видно проблему.
- Виправляємо й перевіряємо. Додаємо тест, який ловить саме цей збій, щоб він не повернувся непоміченим.
- Пояснюємо. Що зламалося, чому, що ми змінили і що ще варто перевірити. Простою мовою.
Що шукаємо під час аудиту
Аудит потрібен, коли ви хочете знати стан системи до того, як щось зламається, або перед тим, як вкладати в неї гроші. Найнебезпечніші помилки рідко видно на екрані, тому шукаємо конкретні речі:
- кабінет чи адмінку, де можна відкрити чуже замовлення, змінивши номер в адресі сторінки;
- ключ LiqPay, пароль від бази чи токен Telegram-бота просто в коді, а не в окремому захищеному сховищі;
- тест, який завжди проходить, бо насправді нічого не перевіряє;
- форму, яка пропускає в базу будь-які дані без перевірки;
- сторонні бібліотеки зі старими версіями й відомими вразливостями;
- резервні копії, з яких жодного разу не пробували відновитися;
- код, у якому нова людина не розбереться без автора.
Покинуті проєкти
Розробник зник, документації немає, доступи розкидані по особистих акаунтах. Ми починаємо з інвентаризації: де код, де сервер, хто власник домену, які паролі ще працюють. Потім повертаємо доступи під контроль компанії, стабілізуємо систему і лише після цього беремося за нові функції.
Як ми повертаємо такі системи до роботи, описано на сторінці «Порятунок проєкту».
Як перевіряємо зміни перед запуском
Виправлення має закрити одну проблему й не відкрити нову. Тому кожна зміна проходить однаковий шлях:
- Тест, що ловить збій. Спершу додаємо тест, який відтворює збій, і переконуємося, що без виправлення він не проходить.
- Автоматичні тести. Проганяємо всі наявні тести, щоб виправлення не зламало сусідню функцію.
- Перевірка безпеки. Дивимося, чи зміна не відкриває зайвих доступів і не пропускає неперевірених даних. Звіряємося з переліком найпоширеніших вразливостей вебзастосунків (OWASP Top 10).
- Копія й план повернення. Перевіряємо зміну на копії системи, а перед оновленням живої робимо резервну копію й записуємо, як повернутися назад.
- Перевірка після запуску. Проходимо головні сценарії на живій системі: вхід, заявка, оплата.
Після виправлення
Одне виправлення рідко закриває всі питання. Тому після аудиту ми пропонуємо план: що виправити зараз, що запланувати, а що можна залишити як є. Ви обираєте, з чого почати, а ми беремося за роботу частинами, кожну з яких можна перевірити.
Як читати звіт аудиту і що запитати в попереднього підрядника, ми пояснили в нотатці «Аудит коду простими словами».
Як це виглядає
Приклади інтерфейсів, які ми будуємо. Дані на екранах вигадані.
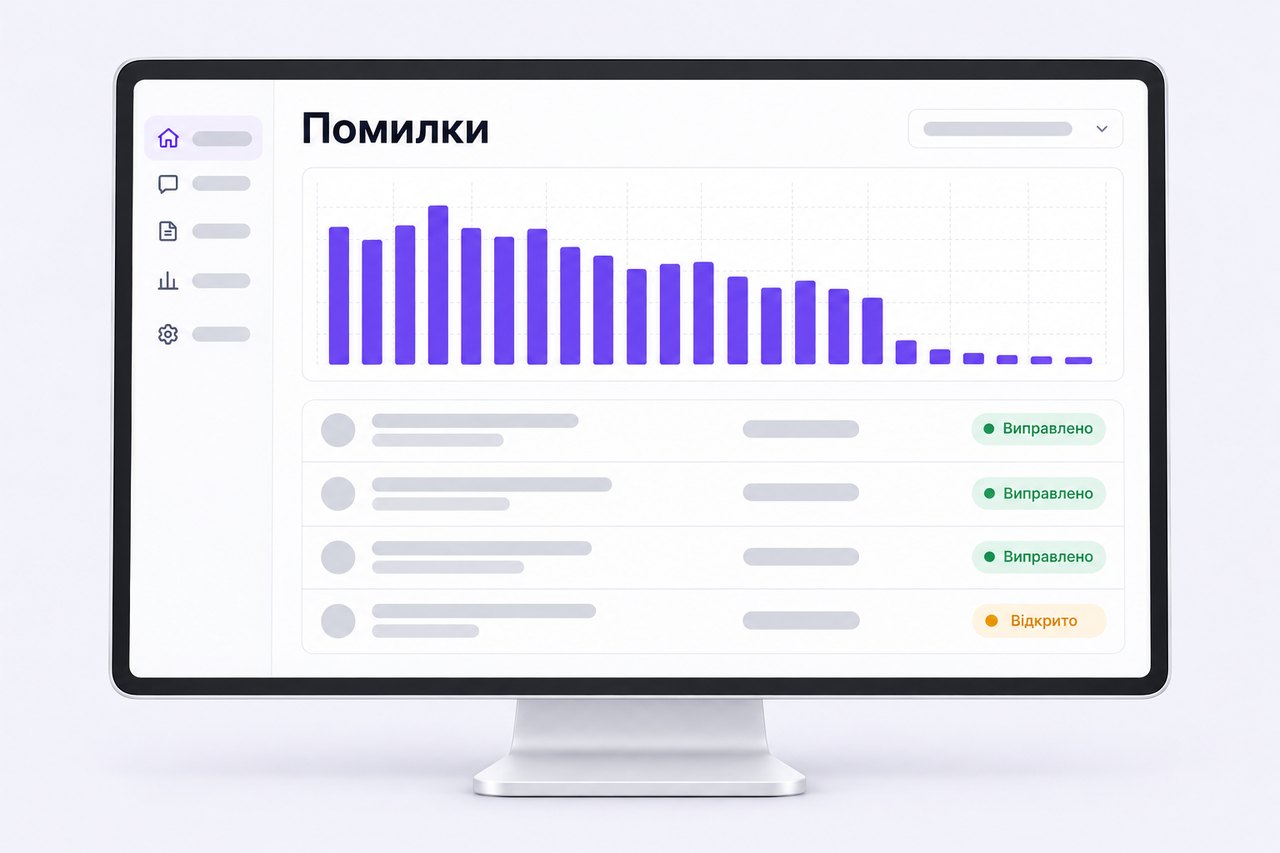
Помилки після виправлення причини
Що ви отримуєте
- Звіт простою мовою: що знайдено, наскільки це серйозно й що виправити першим.
- Виправлення з тестами, які ловлять саме ці збої.
- Опис системи: де код, як його оновлювати, як відновитися з копії.
- Карту доступів: у кого які доступи і що варто закрити.
Питання
Питання про аудит і підтримку.
Чи візьметеся ви за систему, яку робив інший підрядник?
Так. Спершу дивимося код і чесно кажемо, що з ним можна зробити. Іноді вигідніше переробити частину системи, ніж латати її знову й знову.
У нас є внутрішня програма без документації. Ви можете її перевірити?
Так. Перевіряємо, чи робить код те, що потрібно, чи немає вразливостей і чи тести перевіряють важливе. Можемо також налаштувати автоматичні перевірки, які запускатимуться при кожній зміні.
Скільки коштує аудит?
Залежить від розміру системи. Після першого огляду пропонуємо склад робіт, а склад і ціну погоджуємо до старту.
У нас немає доступу до коду. Що робити?
Почнемо з того, що є: домен, хостинг, сам сайт. Часто код можна забрати із сервера. Якщо доступи на особистих акаунтах колишнього розробника, допоможемо скласти план, як їх повернути.
Ви виправлятимете просто на живому сайті?
Ні. Так ми працюємо: виправлення перевіряємо на копії, а перед оновленням живої системи робимо резервну копію, щоб за потреби повернутися назад.
Чи можна взяти систему на постійну підтримку?
Так. Домовляємося, що входить у підтримку і як ви повідомляєте про збій. Умови супроводу погоджуємо окремо, детальніше на сторінці «Супровід».
Поговорімо
Розкажіть, що зламалося.
Опишіть, що відбувається, і додайте знімок екрана, якщо він є. Ми підкажемо, з чого почати перевірку.