Хто має доступ до ваших систем і що закрити першим.
Перевіряємо доступи, паролі, пошту й резервні копії невеликої компанії і пишемо звіт простою мовою: що виправити першим. З вашої письмової згоди перевіряємо систему на вразливості, а якщо вас уже зламали, допомагаємо зупинити атаку й відновити роботу.
З чого починається безпека
Безпеку невеликої компанії найчастіше підводять звичайні речі: пароль, який досі знає колишній працівник, пошта без двофакторної перевірки, резервна копія, з якої ніхто не пробував відновитися.
Ми починаємо саме з них. Без страшилок і без продажу дорогих систем, які вам не потрібні.
Що ми перевіряємо першим
Кілька питань, з яких починається перевірка:
- Хто має адміністраторський доступ до пошти, сайту, CRM, банку й хостингу, і чи всі ці люди ще працюють у вас?
- Чи увімкнена двофакторна перевірка в пошті, банку, хостингу й адмінці сайту, і чим вона підтверджується: SMS, застосунком чи ключем безпеки?
- Чи бачить кожен працівник лише те, що потрібно для роботи, чи всім видно все?
- Чи налаштовані для вашого домену поштові записи SPF, DKIM і DMARC?
- Де лежать паролі: у менеджері паролів чи у спільному документі, і чи не однакові вони всюди?
- Коли востаннє ви відновлювалися з резервної копії?
Листи від вашого імені
Шахраю не потрібно зламувати вашу пошту, щоб надіслати клієнтам рахунок «від вашої компанії». Якщо для домену не налаштовано записи SPF, DKIM і DMARC, лист із підробленою адресою відправника виглядає для поштового сервісу так само, як справжній.
Ці три записи в DNS повідомляють поштовим сервісам, хто має право надсилати листи від вашого домену і що робити з підробкою. Налаштувати їх неправильно легко, і тоді в спам потрапляють уже ваші власні листи. Тому суворі правила вмикаємо поступово: спершу лише збираємо звіти про те, хто надсилає листи від вашого домену.
Фішинг простими словами
Фішингом називають лист чи повідомлення, яке видає себе за когось знайомого й просить перейти за посиланням, ввести пароль чи переказати гроші. Приклад: лист «від податкової» з архівом «Акт перевірки» у вкладенні, SMS «від Нової пошти» про посилку, за яку треба доплатити, повідомлення «від Дії» з посиланням на вхід. Або лист від «керівника» з проханням терміново оплатити рахунок нового постачальника.
Ми коротко пояснюємо вашій команді, на що звертати увагу: адреса відправника, терміновість, вкладення, прохання про пароль чи гроші. І пропонуємо просте правило: будь-яке незвичне прохання про оплату перевіряти дзвінком на номер, який ви вже знаєте.
Колишні працівники й підрядники
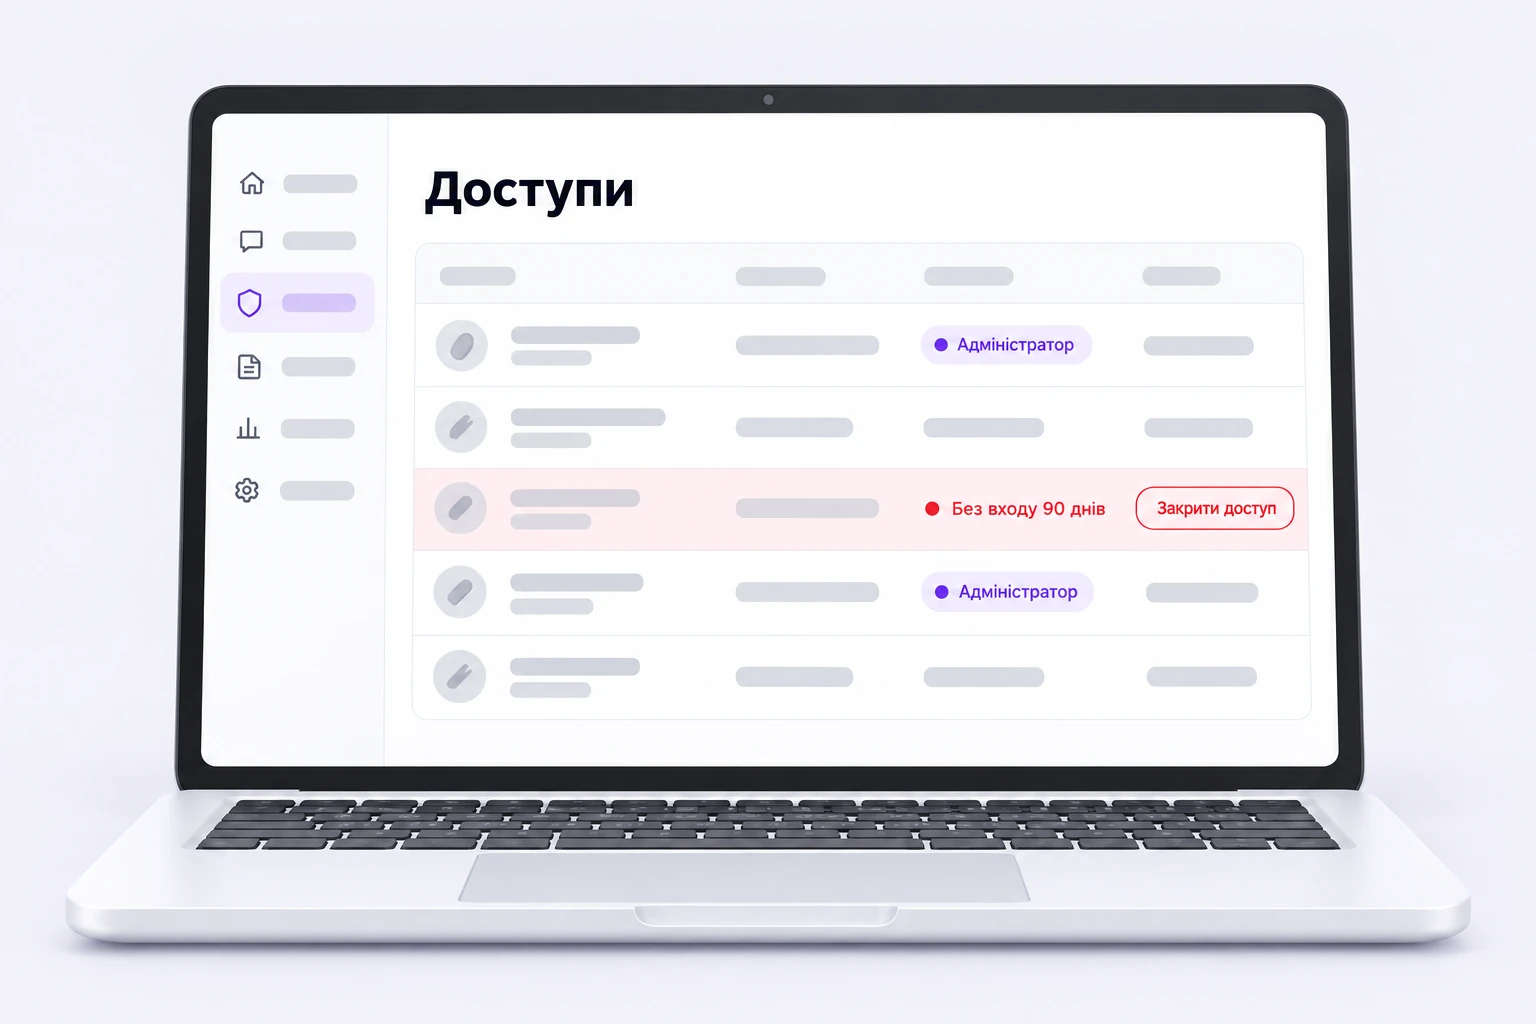
Людина пішла, а її доступи лишилися: до робочої пошти, CRM, адмінки сайту, хостингу, спільного диска, Telegram-каналу компанії. Буває, що вона досі адміністратор акаунта, на якому тримається сайт.
Ми допомагаємо скласти короткий порядок дій на день звільнення: які доступи закрити, які паролі змінити, кому передати адміністрування. Той самий порядок працює й для підрядника, з яким ви завершили роботу.
Як проходить перевірка
- Розмова. Ви розповідаєте, якими сервісами користується компанія і хто в ній працює.
- Огляд. Перевіряємо доступи, налаштування пошти й резервні копії. Лише ваші системи і лише з вашого дозволу.
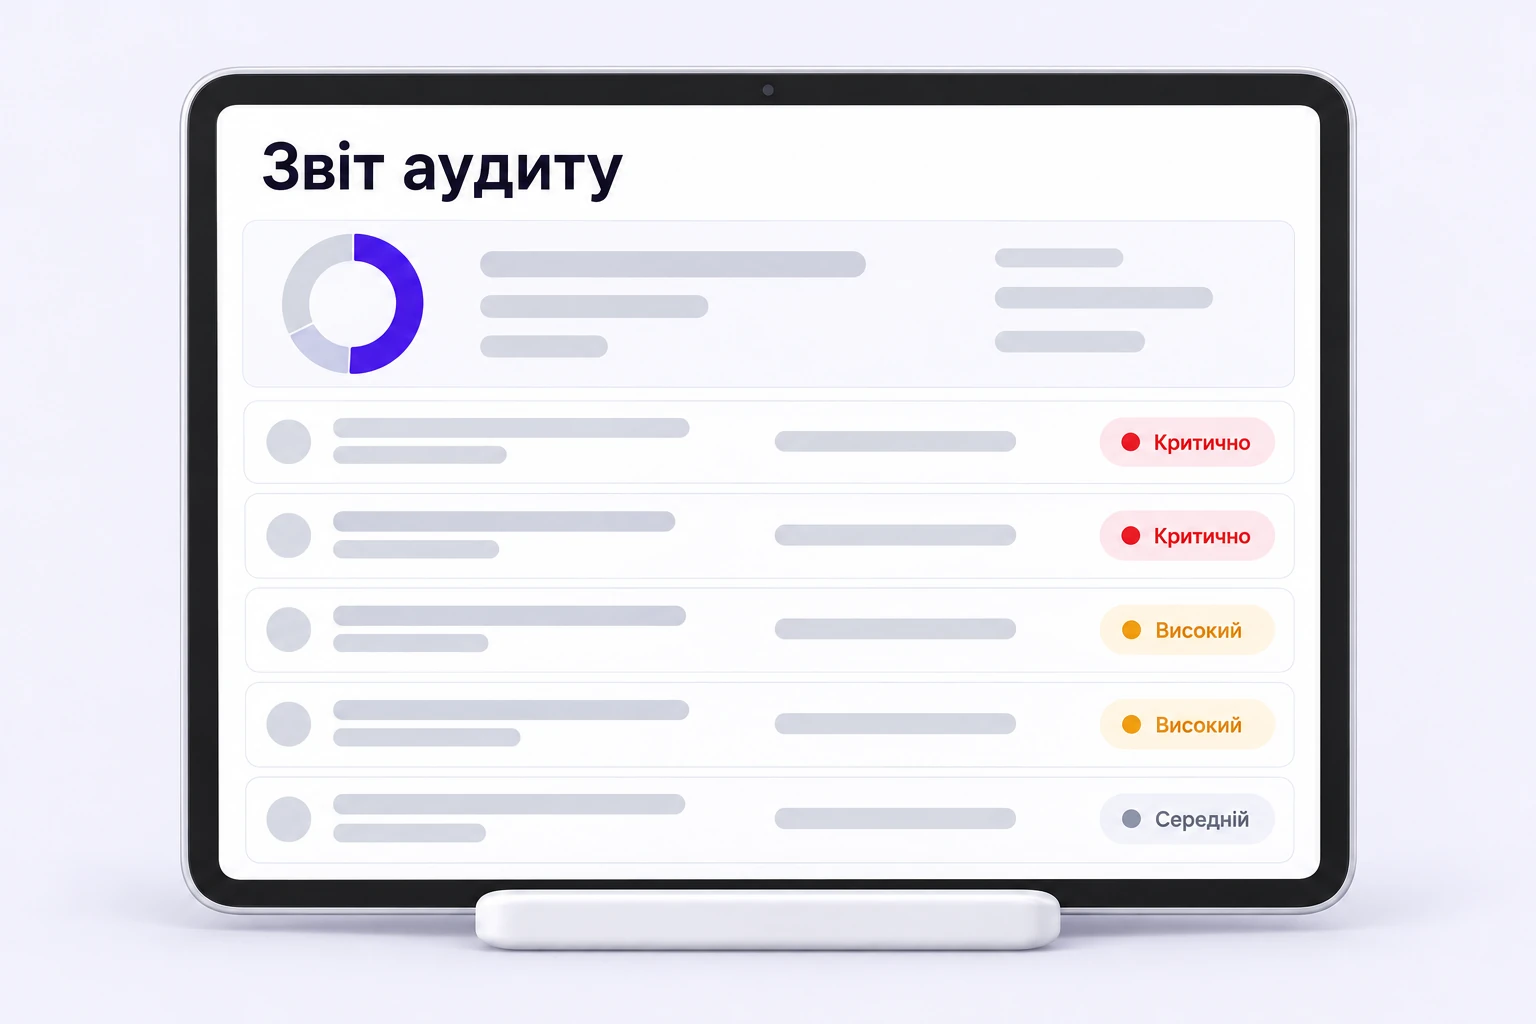
- Звіт. Пишемо простою мовою: що знайдено, чим це загрожує на практиці й що виправити першим.
- Виправлення. Закриваємо найважливіше разом із вами або передаємо покрокові інструкції вашому адміністратору.
Що буде у звіті
- Карта доступів: хто має доступ до ключових систем і які доступи варто закрити.
- Проблеми, розкладені за важливістю: що виправити першим, а що може зачекати.
- Покрокові інструкції для кожного виправлення.
- Пояснення без жаргону, зрозуміле керівнику.
Як це виглядає
Приклади інтерфейсів, які ми будуємо. Дані на екранах вигадані.
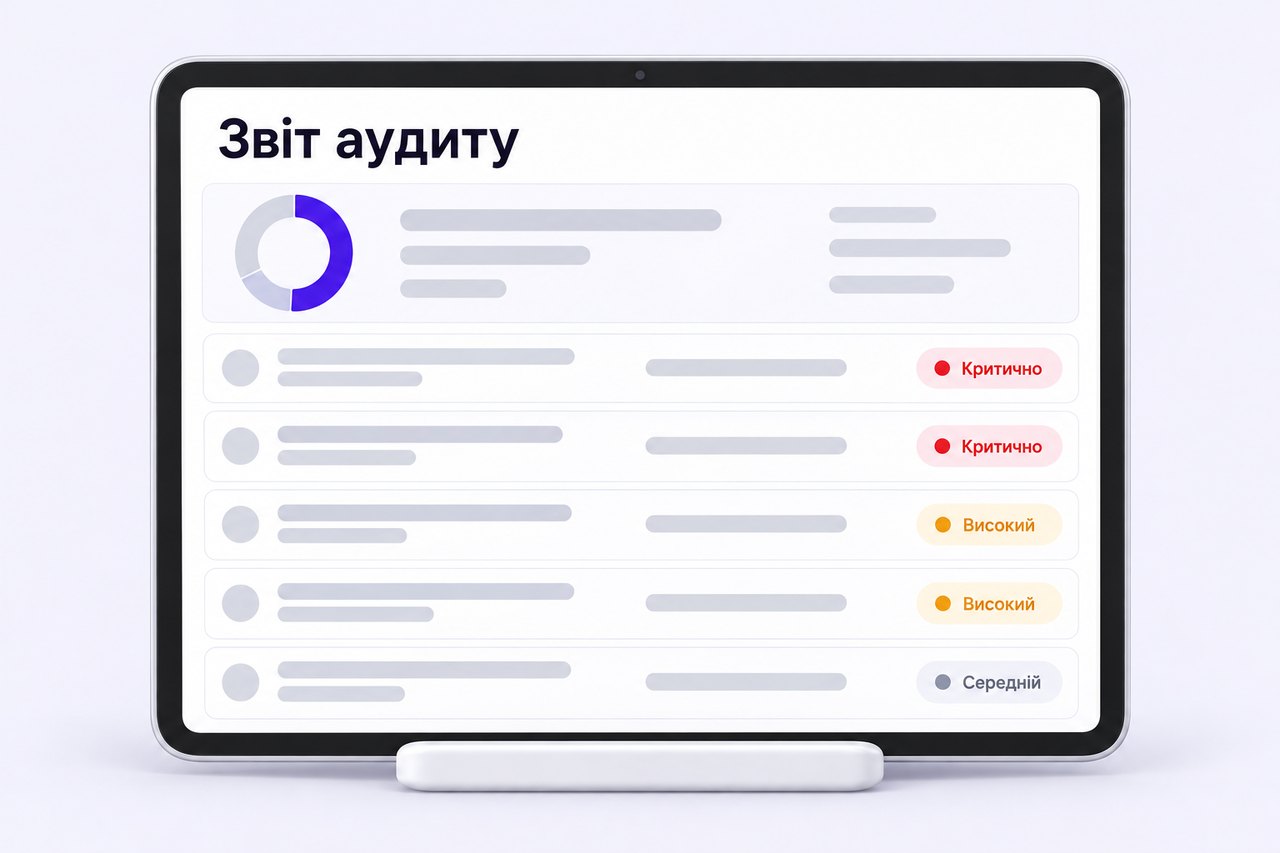
Звіт аудиту: що виправляти першим
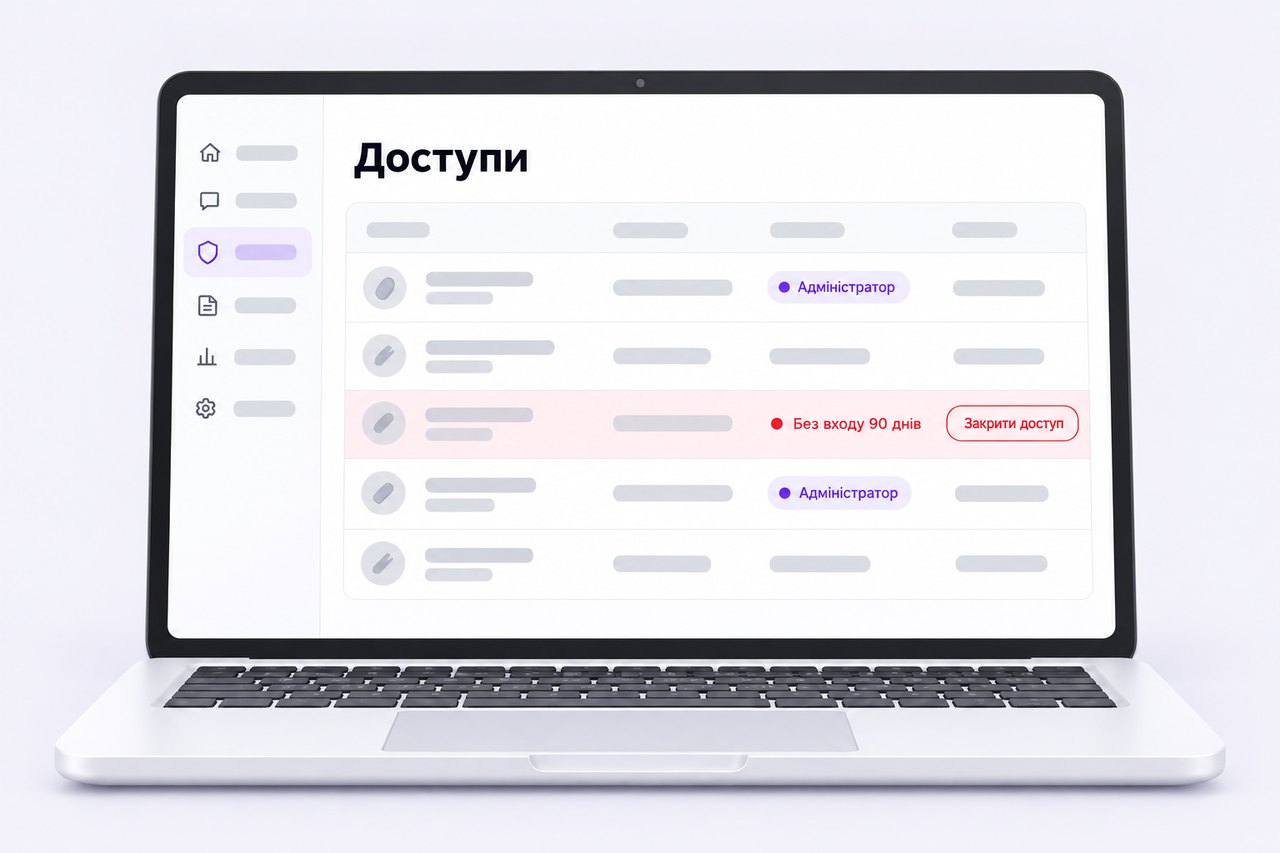
Перевірка доступів: хто давно не заходив і що закрити
Що можна зробити вже сьогодні
Кілька кроків, для яких не потрібен підрядник:
- увімкнути двофакторну перевірку в пошті, банку й хостингу;
- забрати доступи в колишніх працівників і підрядників;
- з’ясувати, коли робили останню резервну копію і де вона лежить;
- домовитися в команді про правило дзвінка для будь-яких незвичних оплат.
Тест на проникнення
Тест на проникнення (пентест) означає, що ми свідомо пробуємо зламати ваш сайт, кабінет клієнта чи сервер тими способами, якими скористався б зловмисник, щоб діру знайшли ми, поки нею не скористався хтось інший. Беремося за пентест лише з письмової згоди власника системи. Результат такий самий, як після аудиту: звіт простою мовою з переліком того, що закрити першим.
Якщо вас уже зламали
Зламана пошта чи сайт, витік даних, атака на сервер. Реагування на такі інциденти ми беремо як окрему послугу:
- Зупиняємо атаку. Вимикаємо скомпрометовані облікові записи, змінюємо паролі й ключі, за потреби тимчасово відключаємо уражену частину системи.
- З’ясовуємо, що сталося. За журналами й слідами в системі шукаємо, як зловмисник потрапив усередину і що встиг побачити чи змінити.
- Відновлюємо роботу. Повертаємо систему до робочого стану, за потреби з перевіреної резервної копії.
- Закриваємо діру. Виправляємо вразливість, через яку стався злам, і пояснюємо простою мовою, що сталося і що змінити далі.
Чого ми не обіцяємо
Ми не продаємо обладнання чи підписки, які вам не потрібні, і не перевіряємо системи без письмової згоди власника. І не обіцяємо, що після перевірки вас неможливо буде зламати: чесно такого не пообіцяє ніхто. Умови реагування на інциденти, зокрема в які години й як швидко ми підключаємося, погоджуємо в договорі.
Наша мета практична: зменшити ризики й підготуватися так, щоб збій чи атака не зупинили вашу роботу надовго. Тому безпеку закладаємо в кожну систему, яку будуємо, див. «Безпека з першого дня».
Питання
Питання про кібербезпеку.
У нас маленька компанія. Чи це нам потрібно?
Так. У маленьких компаніях часто немає людини, яка стежить за доступами й резервними копіями. Базова перевірка допомагає закрити саме ці прогалини.
Чи потрібно давати вам усі паролі?
Ні. Значну частину перевірки ми робимо разом з вами під час онлайн-зустрічі. Там, де потрібен доступ, просимо окремий обліковий запис з мінімальними правами, який ви вимикаєте після роботи.
Чим SMS-код гірший за застосунок чи ключ безпеки?
SMS-код можна перехопити, якщо шахрай перевипустить вашу SIM-картку в операторі. Код у застосунку-автентифікаторі з’являється лише на вашому телефоні, а ключ безпеки є окремим фізичним пристроєм, тому для пошти, банку й хостингу краще обирати їх.
Що робити, якщо нас уже зламали?
Нічого не видаляйте: сліди допомагають з’ясувати, що сталося. З іншого, перевіреного пристрою змініть паролі до пошти й банку, увімкніть двофакторну перевірку й попередьте банк. Якщо від вашого імені могли надсилати листи, попередьте клієнтів. Далі ми допомагаємо зупинити атаку й відновити роботу.
Чи можете ви перевірити наш сайт на вразливості?
Так, лише з вашої письмової згоди. Обсяг перевірки, дати й те, що саме ми тестуємо, погоджуємо заздалегідь, щоб перевірка не заважала вашим клієнтам.
Поговорімо
Почнімо з перевірки доступів.
Розкажіть, якими сервісами користується ваша компанія. Ми підкажемо, що перевірити першим.